點對點傳檔(WebRTC)是什麼?跟「上傳伺服器再下載」差在哪?傳檔安全與隱私懶人包
把一個檔案從手機傳到電腦,或傳給坐在對面的同事,常常比想像中麻煩。用通訊軟體傳,照片畫質被壓得糊糊的;用 email 寄,超過 25MB 就被退回;丟到雲端硬碟,又得登入、設權限、等同步轉圈圈。更讓人不放心的是:這些檔案到底「存」在哪裡?放了多久?會不會被別人看到?
這篇文章想把傳檔背後的兩種技術講清楚:一種是大家最熟悉的「先上傳到伺服器、對方再下載」,另一種是近幾年越來越常見的「點對點(P2P)傳輸」,背後通常用一個叫 WebRTC 的技術。搞懂兩者的差別之後,你就能依情境選對工具,也更知道該怎麼保護自己的檔案。
先講結論:兩種傳檔模式的核心差別
傳檔說穿了只有兩條路線:
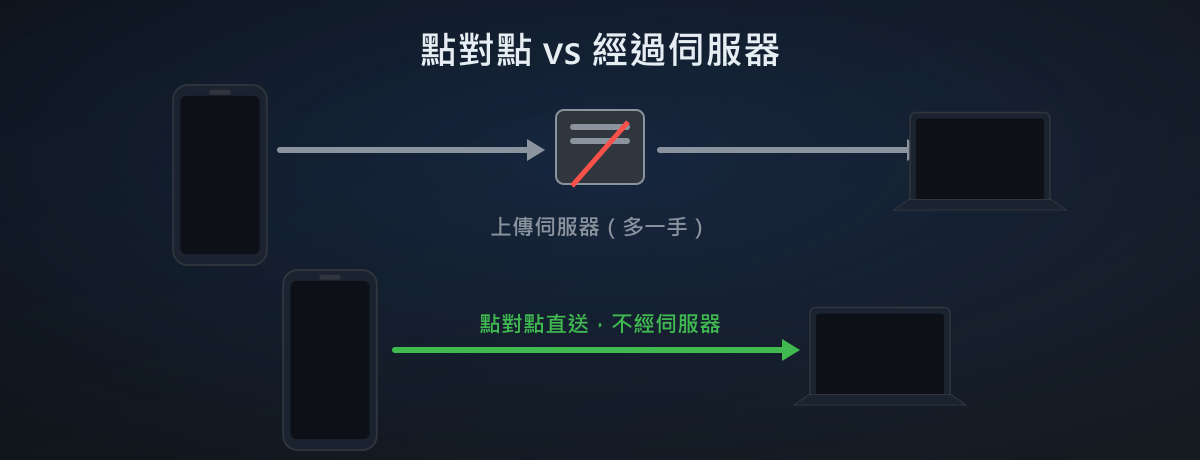
- 經由伺服器中轉:你的檔案先被「完整上傳」到某台伺服器(雲端硬碟、傳檔網站、通訊軟體後台),存在那裡,對方再從那台伺服器把它「下載」下來。
- 點對點直連(WebRTC):你的裝置和對方的裝置之間建立一條直接通道,檔案像接水管一樣「直接流過去」,中途不在任何伺服器上留下完整副本。
關鍵差異就在那句「檔案有沒有被完整存到第三方那裡」。這一點同時牽動了速度、隱私,還有檔案會在網路上停留多久。
什麼是 WebRTC?為什麼能不經過伺服器?
WebRTC(Web Real-Time Communication)原本是為了瀏覽器之間的即時通訊設計的,許多網頁版的視訊會議、線上客服通話都用它。它的特色是讓兩個瀏覽器可以「直接對話」,不必把每一格畫面都繞去伺服器再轉給對方。這個能力拿來傳檔同樣好用:檔案可以從一台裝置直接送到另一台。
不過要先澄清一個常見誤會:「點對點」不代表完全沒有伺服器。在建立連線的那一刻,雙方其實互不認識,需要一台「牽線」用的伺服器(技術上叫 signaling server,信令伺服器)幫忙交換「我在哪、用什麼方式連得上」這類資訊,就像請朋友介紹兩個陌生人互留電話。
牽線伺服器看得到你的檔案嗎?
看不到。牽線伺服器只負責傳遞「建立連線用的暗號」,等兩邊接上線,檔案內容就走雙方之間那條直連通道,不會經過它。打個比方:朋友幫你和對方互換了電話號碼,但你們之後在電話裡聊什麼,朋友並不會聽到。
那「打不通」的時候呢?
現實中有些網路環境(例如公司防火牆、某些行動網路)會擋住裝置之間的直連,這時部分服務會啟用所謂的 TURN 中繼伺服器幫忙轉送。這種情況下資料確實會「流經」中繼站,但通常仍是加密的、即時轉送、轉完就走,和「整個檔案被存起來」是兩回事。值得一提的是,WebRTC 的傳輸本身預設就會加密;願意把「什麼時候會用到中繼、資料怎麼處理」講清楚的服務,會比含糊帶過的更值得信任。
各種傳檔方式,誠實比一比
先說一句公道話:沒有哪一種方法「全面最好」,重點是看你在意什麼。
- 雲端硬碟(Google Drive、Dropbox 等):優點是穩定、可長期保存、能多人協作、對方不在線也能慢慢下載;缺點是檔案會完整存在服務商的伺服器,要自己管理權限與分享連結,事後還得記得刪除,否則就一直躺在雲端。適合需要保留、共同編輯的檔案。
- 通訊軟體(LINE、Messenger 等):方便、人人都有;但常壓縮照片與影片畫質、單檔大小有上限,內容也會經過平台伺服器。適合隨手分享、不在意畫質的小檔。
- Email 附件:普及度最高、天生留底;但容量限制嚴(多半 25MB 內),且郵件會存在收發雙方的信箱伺服器,談不上什麼隱私。適合正式、需要存查的文件。
- 點對點傳檔(WebRTC 網頁工具):免安裝、跨裝置(手機、電腦、不同作業系統都能用)、檔案直接傳不落地,通常傳完把分頁一關就什麼都不留。缺點也很實在:雙方必須「同時在線」,關掉分頁連線就斷了,不適合需要長期保存或對方稍後再拿的情境;遇到嚴格的網路環境,偶爾也會連不上而需改走中繼。適合臨時、一次性、不想留痕跡的傳輸。
傳檔安全與隱私懶人包:什麼會經過伺服器、什麼不會
把上面整理成最實用的一份對照,幫你三秒鐘判斷:
- 會被完整存到伺服器:雲端硬碟、傳檔下載網站、email 附件、大部分通訊軟體的傳檔。檔案會「落地」,停留時間從幾天到永久都有可能。
- 不會被完整存到伺服器:點對點(WebRTC)直連傳輸。伺服器只幫忙牽線,內容走裝置之間的直連通道;少數連不上而改走中繼的情況,也多半是加密、即時轉送、不落地儲存。
- 不管哪種方法都要注意:連線本身有沒有加密(網址是不是 https)、檔案傳完後有沒有副本殘留、分享連結會不會被別人猜到或被轉傳出去。
實際保護檔案的幾個動作
- 先分清楚「要保存」還是「只是要傳過去」:要長期保留就用雲端;只是一次性把東西送到對方手上,點對點會更乾淨俐落。
- 敏感檔案先加密再傳:不論用哪種管道,重要文件都可以先壓成有密碼的壓縮檔,再把密碼用另一個管道(例如當面或電話)告訴對方,等於多上一道鎖。
- 用完就清:用雲端或通訊軟體傳完,記得回頭把檔案和分享連結刪掉,別讓它一直躺在那裡。
- 認明 https 與服務說明:傳檔前看一下網址列有沒有上鎖、服務有沒有清楚說明資料怎麼處理。願意把「什麼會經過伺服器、存多久」講明白的,通常比含糊帶過的更可靠。
- 大檔、跨裝置、又怕留痕跡時:這正是點對點工具的強項,開個網頁、產生連結或掃個碼就能直接傳,傳完關掉分頁即可。
總結:傳檔前先問自己一句話
下次要傳檔之前,先問一句:「這個檔案,我希望它之後還留在某個地方嗎?」
如果答案是「要」,那雲端硬碟、email 這類會把檔案存在伺服器的方式反而是優點,因為對方隨時能再下載、你也有底可查。如果答案是「不用,傳到就好」,那麼點對點(WebRTC)的直連傳輸,會是更快、更乾淨、也更顧及隱私的選擇——例如本站 feichuan.onrender.com 這類免安裝的網頁工具,就是把「傳完不留痕跡」這個概念做成隨開即用的形式。技術本身沒有絕對的好壞,搞懂它怎麼運作,你就能每次都選對工具,也把自己的檔案守得更牢。
更多教學 → 使用教學總覽 | 立即使用 → 飛傳 feichuan.onrender.com